תיעוד 100
הגדרת סביבות ענן
הגדרת סביבות ענן עבור הפעלות ענן של Claude Code: רמות גישה לרשת, משתני סביבה, סקריפטים של הגדרה ושמירת סביבה במטמון.
הערה: סביבות ענן דורשות את Claude Code on the web, שנמצא בתצוגה מקדימה למחקר (research preview) עבור משתמשי Pro, Max ו-Team, ועבור משתמשי Enterprise עם מושבי פרימיום או מושבי Chat + Claude Code.
כל הפעלת ענן רצה בסביבת ענן. באפשרותך להגדיר סביבה כדי לאפשר או לחסום גישה לרשת, להגדיר משתני סביבה עבור ההפעלה, בתוכניות Pro ו-Max לאחסן פרטי אימות ל-API שהפעלות משתמשות בהם מבלי לראות אותם, ולהריץ סקריפט הגדרה לפני ש-Claude מתחיל לעבוד.
אותן סביבות חלות בכל מקום שבו אתה מתחיל הפעלת ענן: Claude Code on the web, הטרמינל עם claude --cloud, Claude Tag, רוטינות, אפליקציית Claude לנייד, ואפליקציית שולחן העבודה. כל אחד מהממשקים הללו יכול גם לנתב אל סביבה באירוח עצמי. הסעיף זמינות ומגבלות מכסה את מה ש-Claude עדיין אינו יכול להשתמש בו כאשר הפעלת Claude Tag רצה בסביבה כזו.
מידע: הפעלות Remote Control מחברות את ממשקי הווב והנייד להפעלה במחשב שלך, שמשתמשת ברשת ובקבצים של המחשב שלך, ולא בסביבת ענן. הפעלות ערוץ של Claude Tag משתמשות בסביבות ברמת הארגון בלבד, בין אם סביבות משותפות או סביבות באירוח עצמי.
#סביבת ברירת המחדל (Default)
אם עדיין אין לך סביבה, תהליך ההצטרפות (onboarding) מגדיר את סביבת ה-Default. האופן שבו זה מתבצע תלוי במקום שבו אתה מצטרף:
- תהליכי CLI כגון
/web-setup: יוצרים את Default עבורך - הצטרפות דרך הווב ב-Pro ו-Max: יוצרת את Default עבורך
- הצטרפות דרך הווב ב-Team ו-Enterprise: מציגה טופס Create your first cloud environment, אלא אם משתמש Owner הפעיל את Quick web setup. השאר את ערכי ברירת המחדל של הטופס ולחץ על Create & finish כדי לקבל את אותה סביבת Default
סביבת Default אינה כוללת הגדרות משלה:
- גישת רשת Trusted: הפעלות מגיעות לרישומי חבילות (package registries) ולדומיינים אחרים ברשימת ההיתרים, ושום דבר מעבר לכך דרך הרשת של ההפעלה.
- ללא הגדרות נוספות: Default אינה מגדירה משתני סביבה או סקריפט הגדרה, כך שהפעלות מתחילות רק עם הכלים המותקנים מראש.
כאשר רק Default זמינה, כל הפעלה רצה בה. כאשר יש לך יותר מסביבה אחת, הפעלות בוחרות סביבה אחת לכל ממשק:
- בווב, באפליקציית שולחן העבודה ובאפליקציה לנייד, הפעלות משתמשות בסביבה המוצגת בבורר. ברירת מחדל ארגונית שהוגדרה על ידי Owner ממלאת את הבחירה כאשר לא בחרת סביבה.
- מה-CLI, ה-Claude Code משתמש בבחירת ה-
/remote-envשלך, או נסוג לסביבה באירוח Anthropic כאשר הרשימה שלך מכילה אחת כזו, ואחרת לסביבה הראשונה ברשימה שלך שאינה סביבת גשר (bridge environment), רשומה ש-Remote Control רושם כדי לייצג את המחשב שלך במקום סביבת ענן. עבור סביבה באירוח עצמי, העברת--environment <environment-id>עם מזהה ה-ccpool_שלה בעת שיגור הפעלה עוקפת את הבחירה של/remote-envואת ברירת המחדל הנסוגה עבור אותה הפעלה. Claude Code דוחה מזהיenv_באירוח Anthropic שמועברים לדגל, לכן השתמש ב-/remote-envכדי לכוון אליהם. הדגל דורש את Claude Code גרסה v2.1.224 ואילך.
הגדר סביבה כאשר ברירת המחדל אינה מספיקה: כאשר Claude צריך להגיע לדומיינים מחוץ לרשימת ההיתרים של ברירת המחדל, צריך משתני סביבה שמוגדרים עבור ההפעלות שלו, או צריך תלויות שמותקנות לפני שהוא מתחיל לעבוד.
#הגדרת הסביבה שלך
צור, ערוך והעבר לארכיון סביבות מתוך בורר הסביבות בכתובת claude.ai/code, שאליו אתה מגיע לאחר ההצטרפות בווב. סביבות שאתה יוצר הן אישיות לחשבונך; סביבות משותפות שנוצרו על ידי Owner מופיעות באותו בורר. ראה כלים מותקנים לגבי מה שזמין ללא כל הגדרה.
פתח את בורר הסביבות: בכתובת claude.ai/code, בחר בסמל הענן המציג את שם הסביבה הנוכחית, בשורה שמעל תיבת ההודעות. אין דף הגדרות או כתובת URL ישירה עבור הבורר.
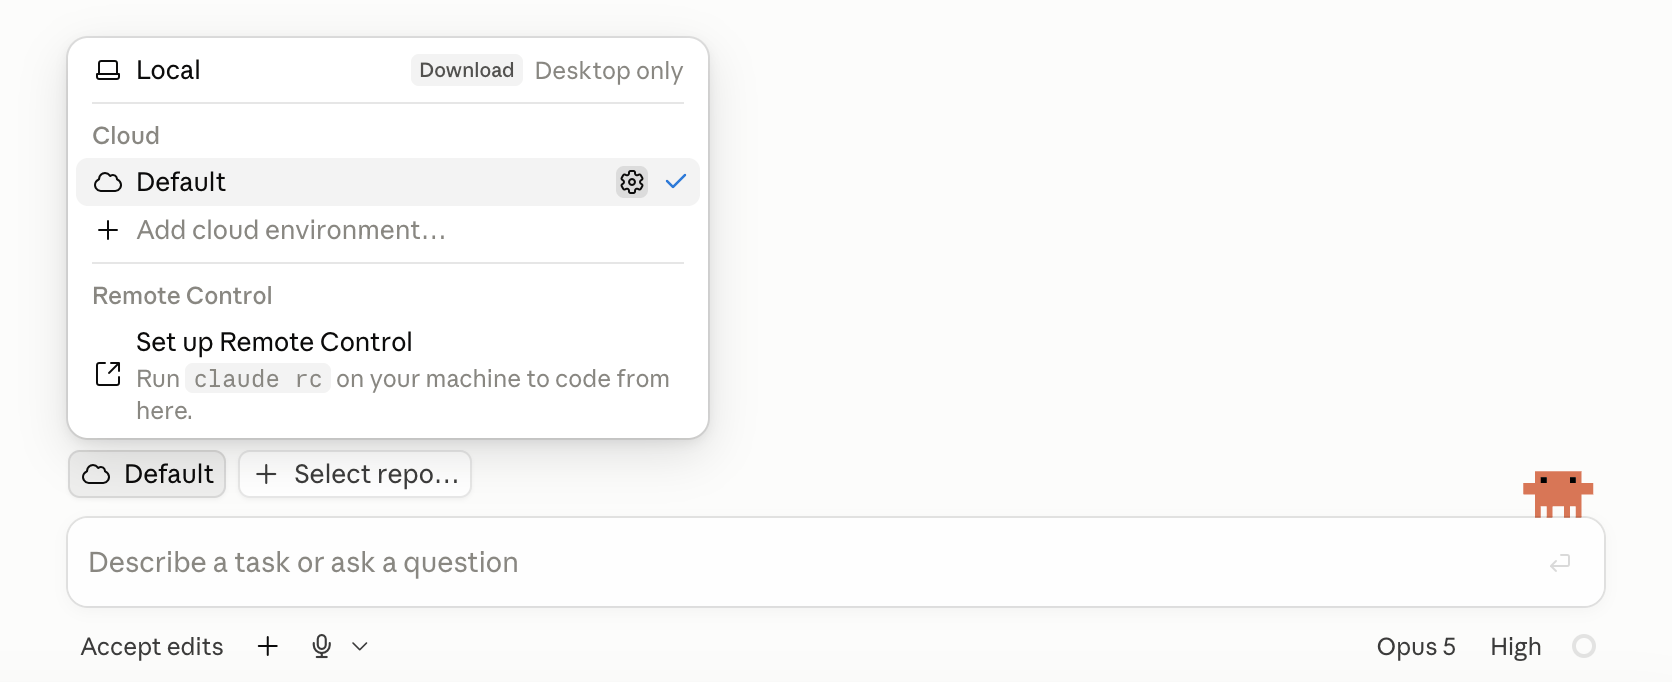
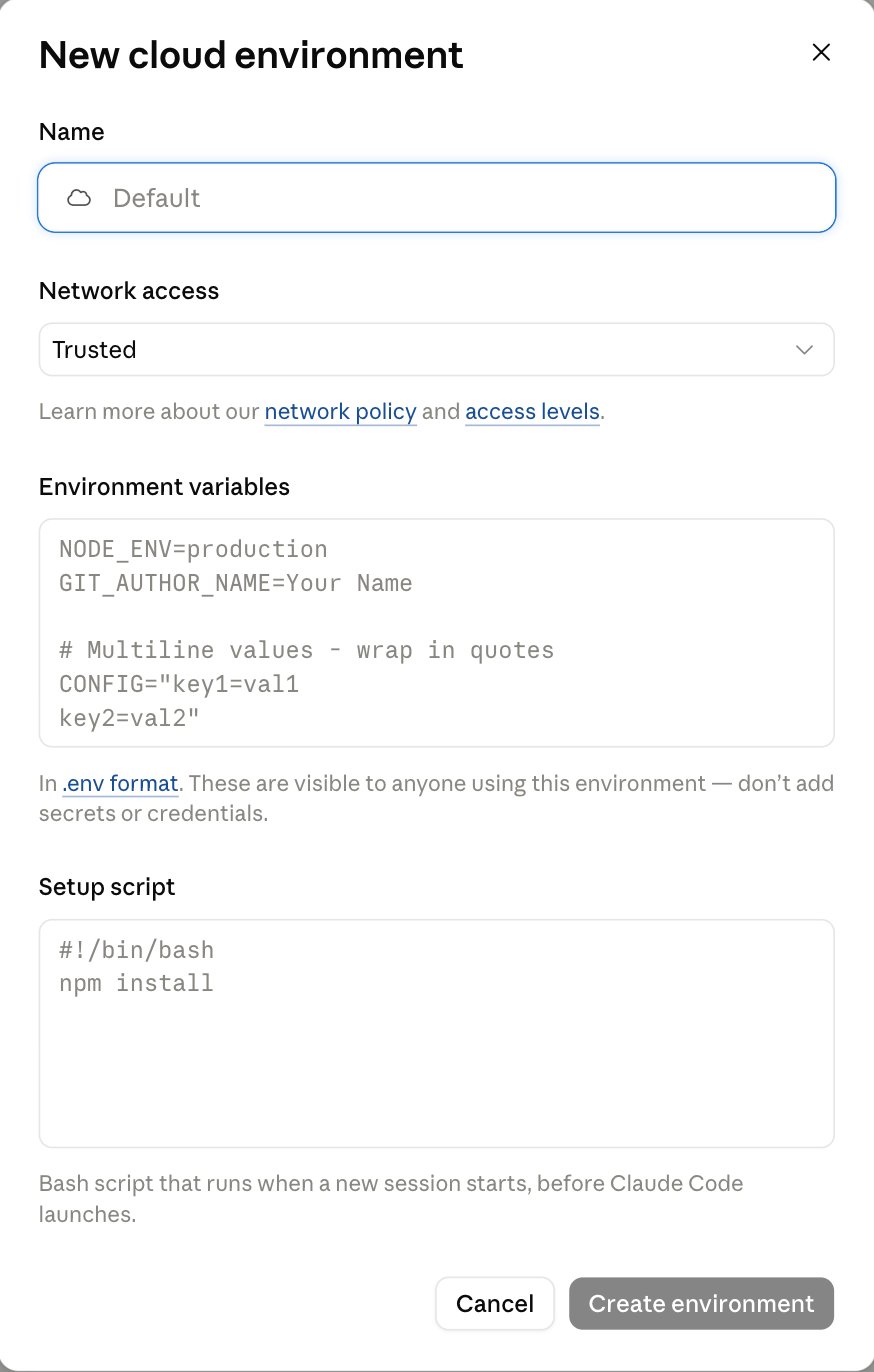
הוסף או ערוך סביבה: בחר ב-Add cloud environment, או רחף מעל סביבה קיימת ובחר בסמל ההגדרות שמופיע מימין. תיבת הדו-שיח כוללת את השם, רמת הגישה לרשת, משתני הסביבה וסקריפט ההגדרה. כאשר אתה עורך סביבת ענן קיימת בתוכנית Pro או Max, תיבת הדו-שיח כוללת גם פרטי אימות ל-API.
#הגדרת משתני סביבה
משתני סביבה משתמשים בפורמט .env, זוג אחד של KEY=value בכל שורה. ערכים רגילים אינם זקוקים למירכאות, ואם אתה מקיף ערך בזוג מירכאות תואמות, המירכאות אינן הופכות לחלק מהערך. הקף במירכאות ערך שנפרש על פני מספר שורות או מכיל #: בערך ללא מירכאות, # מתחיל הערה ושאר השורה מושמטת.
הדוגמה הבאה מגדירה שלושה משתנים.
NODE_ENV=development
LOG_LEVEL=debug
DATABASE_URL=postgres://localhost:5432/myapp
כל הפעלה מעתיקה את ערכי הסביבה פעם אחת, בהפעלה, אל משתני סביבה רגילים שכל פקודה ש-Claude מריץ יכולה לקרוא. מכיוון שהפעלות רצות אינן קוראות מחדש את ההגדרות, עריכה או הוספה של משתנים משפיעה על הפעלות שתתחיל לאחר מכן; הפעלות שכבר רצות שומרות על הערכים שאיתם הן התחילו.
ה-Claude Code on the web מגדיר גם כמה משתנים בעצמו כאשר הוא מתחיל הפעלה. עבור CLAUDE_AUTOCOMPACT_PCT_OVERRIDE, הערך ש-Claude Code on the web מגדיר עוקף ערך שתוסיף כאן, כך שלהוספת המפתח הזה כאן אין השפעה.
כל מי שמשתמש בסביבה יכול לקרוא את הערכים. בתוכניות Pro ו-Max, השתמש במקום זאת בפרטי אימות ל-API עבור מפתח שפרוקסי הסוכן (agent proxy) יכול לצרף לבקשה. הבקשות שלעולם אינן מקבלות פרטי אימות מפורטות שם.
#הוספת פרטי אימות ל-API
פרטי אימות ל-API הם מפתח API או טוקן שאתה מאחסן בסביבת ענן כדי ש-Claude יוכל לקרוא לאותו API מכל הפעלה בסביבה מבלי לראות את המפתח. פרוקסי הסוכן של Anthropic מוסיף את המפתח לבקשות עבור המארחים (hosts) שציינת, לאחר שכל בקשה עוזבת את ה-VM של ההפעלה. המפתח לעולם אינו מגיע ל-Claude, לפקודות שהוא מריץ, או למשתני הסביבה של ההפעלה.
פרטי אימות ל-API זמינים בתוכניות Pro ו-Max. הם עדיין אינם זמינים בתוכניות Team או Enterprise, ולכן החלק API credentials אינו מופיע בתיבת הדו-שיח של הסביבה בתוכניות אלה.
#דרישות
שתיים מהדרישות הללו קובעות אם באפשרותך להוסיף פרטי אימות, ושתיים קובעות אם פרוקסי הסוכן יכול להשתמש בהם לאחר שנוספו:
- תפקיד: תפקיד מנהל ארגון (organization admin) בארגון ה-claude.ai שלך
- בתוכניות Team ו-Enterprise, משתמשי Owner מחזיקים בו ומשתמשי Admin לא
- בתוכניות Pro ו-Max, אתה מחזיק בו בארגון שלך
- בלעדיו, תראה הערה במקום רשימת פרטי האימות, גם בסביבות שלך. בקש ממשתמש Owner להוסיף את פרטי האימות לסביבה משותפת והרץ את ההפעלות שלך שם
- סוג סביבה: סביבת ענן באירוח Anthropic שכבר קיימת. לסביבה באירוח עצמי אין פרטי אימות ל-API
- נגישות ה-API: ה-API מקבל חיבורים מהאינטרנט, מכיוון שבקשות יוצאות מהרשת של Anthropic
- מפתחות הצפנה: אם הארגון שלך משתמש במפתחות הצפנה בניהול לקוח (customer-managed encryption keys), אינך יכול לשמור פרטי אימות
#הוספת פרטי אימות
אתה מוסיף פרטי אימות בזה אחר זה מתוך העורך של סביבה שכבר קיימת. תיבת הדו-שיח עבור סביבה חדשה אינה מציעה אותם. אין גם אפשרות עריכה. כדי לשנות את המארחים או את הערך של פרטי אימות, מחק אותם והוסף אותם שוב.
פתח את פרטי האימות ל-API של הסביבה: פתח את הסביבה לעריכה בכתובת claude.ai/code. בתיבת הדו-שיח Update cloud environment, מצא את API credentials מתחת ל-Environment variables. תראה את פרטי האימות שכבר קיימים בסביבה, כל אחד עם המארחים שהוא חל עליהם.
הוסף את פרטי האימות: בחר ב-Add credential ומלא את הטופס. השאר את ברירת המחדל של Credential type, שהיא Bearer, עבור מפתח API שעובר בכותרת בקשה (request header), ומלא את השדות הבאים:
- Name: תווית עבור פרטי האימות, כגון
Internal billing API - Allowed websites: המארחים של ה-API, כגון
api.example.com. תחילית*.מתאימה לכל תת-דומיין - Custom headers: שורה אחת עבור הכותרת שנושאת את המפתח. השורה מתחילה עם
Authorizationבתור ה-Name של הכותרת ו-Bearerבתור ה-Prefix שלה; הדבק את המפתח עצמו בתור ה-Value. עבור כותרת כמוX-Api-Keyשמקבלת את הערך בלבד, שנה את השם ונקה את הקידומת
עבור API שמבצע אימות בדרך אחרת, בחר Credential type שונה. הרשימה זהה לזו ש-Claude Tag, שילוב ה-Slack עבור תוכניות Team ו-Enterprise, מציע עבור חיבורים (connections).
- Name: תווית עבור פרטי האימות, כגון
שמור את פרטי האימות: בחר ב-Connect. פרטי האימות מופיעים ברשימה עם המארחים שלהם, כשהם שמורים ללא צורך בכפתור Save changes של תיבת הדו-שיח. אינך יכול לצפות בערך שוב לאחר השמירה.
כדי לוודא שפרטי האימות עובדים, התחל הפעלה בסביבה ובקש מ-Claude לקרוא ל-API, למשל בעזרת curl. ה-API עונה כאילו המפתח היה בתוך הבקשה, והמפתח אינו מופיע במשתני הסביבה של ההפעלה או באף קובץ. אם הרשימה מסמנת פרטי אימות ב-Not sent במקום זאת, ההערה שמתחת מסבירה מדוע ומה לעשות. שני פרטי אימות שהמארחים שלהם חופפים מבלי להתאים במדויק אינם מקבלים סימון, ופרוקסי הסוכן שולח רק אחד מהם.
#אילו בקשות מקבלות את פרטי האימות
פרוקסי הסוכן מצרף פרטי אימות לבקשה כאשר המארח של הבקשה תואם לאחד המארחים שציינת באותם פרטי אימות. הפעלות יכולות לגשת למארחים אלה גם כאשר רמת הגישה לרשת של הסביבה לא הייתה מאפשרת אותם אחרת, למעט המארחים שפרוקסי הסוכן מדלג עליהם. פרטי האימות חלים בכל הפעלה שרצה בסביבה, לא משנה מי התחיל אותה, עד שתמחק אותם.
#בקשות שלעולם אינן מקבלות את פרטי האימות
פרוקסי הסוכן לעולם אינו מצרף פרטי אימות שהוספת לבקשות הבאות:
- GitHub: ה-פרוקסי של GitHub מאמת בקשות ל-GitHub במקום זאת, כך שאינך זקוק לפרטי אימות API עבורו
- ה-API של Anthropic ורישומי חבילות ציבוריים: בקשות ל-
api.anthropic.com,registry.npmjs.org,jsr.io,npm.jsr.io,pypi.org,files.pythonhosted.org,index.crates.ioו-proxy.golang.orgאינן עוברות דרך פרוקסי הסוכן - בקשות של סקריפט הגדרה: Claude Code מתחבר לפרוקסי הסוכן כאשר הוא מופעל, לאחר שסקריפט ההגדרה כבר רץ
#בחירת סביבה מה-CLI
הרץ את /remote-env בטרמינל שלך כדי לבחור את סביבת ברירת המחדל עבור הפעלות ענן שאתה יוצר מה-CLI, כגון claude --cloud. הפקודה פותחת בורר של הסביבות הקיימות שלך ושומרת את בחירתך במפתח remote.defaultEnvironmentId בהגדרות המשתמש שלך, כך שהיא חלה בכל פרויקט במחשב שלך עד שתשנה אותה, אלא אם אותו מפתח מוגדר בשכבת הגדרות בעלת עדיפות גבוהה יותר, כגון הגדרות פרויקט של מאגר.
מזהה של סביבה באירוח עצמי, בעל המבנה ccpool_..., כפוף לכלל מקור מחמיר יותר. ראה remote.defaultEnvironmentId עבור שכבות ההגדרות ש-Claude Code מכבד מתוכן מזהה זה.
הפקודה /remote-env מגדירה רק את ברירת המחדל: היא אינה מתחילה הפעלה, ואינה יכולה להוסיף או לערוך סביבות. נהל אותן בכתובת claude.ai/code.
#העברת סביבה לארכיון
כדי להעביר סביבה לארכיון, פתח אותה לעריכה ובחר ב-Archive. אינך יכול למחוק סביבה, אלא רק להעביר אותה לארכיון.
העברה לארכיון משפיעה על הפעלות חדשות, לא על הפעלות שרצות:
- הפעלות שכבר רצות בסביבה ממשיכות לעבוד.
- הסביבה נעלמת מהבורר ומ-
/remote-env, כך שאינך יכול לבחור בה עבור הפעלות חדשות. - פרטי אימות ל-API בסביבה נשארים מצורפים בהפעלות שרצות בה. מחק את כל מה שאינך רוצה עוד לפני שאתה מעביר לארכיון.
- שום הפעלה חדשה אינה יכולה להתחיל בסביבה שהועברה לארכיון, באף ממשק. אם הסביבה הייתה ברירת המחדל השמורה שלך ב-CLI, Claude Code מתחיל הפעלות ענן מה-CLI בסביבה באירוח Anthropic כאשר הרשימה שלך מכילה אחת כזו, ואחרת בסביבה הראשונה ברשימה שלך שאינה סביבת גשר של Remote Control. כל מה שמוגדר עם הסביבה במפורש, כגון רוטינה, אינו יכול להתחיל בה הפעלות חדשות. הפנה אותו לסביבה אחרת.
#סביבות משותפות ברמת הארגון
בתוכניות Team ו-Enterprise, משתמש בתפקיד Owner יכול ליצור סביבות ענן שמשותפות עם כל חבר בארגון. אותו תפקיד מנהל את כל השאר בדף הניהול Cloud environments, כולל סביבות באירוח עצמי; התפקיד Admin אינו יכול לפתוח את הדף. הרשימה המלאה של התפקידים שיכולים לפתוח אותו היא הרשימה עבור ניהול הגדרות המנוהלות על ידי שרת. סביבות משותפות מופיעות בבורר הסביבות של כל חבר לצד הסביבות האישיות שלו, כך שצוות יכול להתבסס על הגדרה תקנית אחת במקום שכל חבר ייצור אותה מחדש.
צור, ערוך והעבר לארכיון סביבות משותפות מדף Cloud environments בהגדרות הניהול. סביבה משותפת נפתחת גם מתוך בורר הסביבות בכתובת claude.ai/code: משתמש Owner יכול לערוך אותה שם. חברים אחרים רואים אותה לקריאה בלבד. לכל סביבה משותפת יש שם, רמת גישה לרשת, משתני סביבה בפורמט .env, וסקריפט הגדרה. משתמשי Owner בוחרים את סביבת ברירת המחדל של הארגון בנפרד, בכתובת claude.ai/admin-settings/claude-code.
הפעלות של כל החברים בסביבה משותפת קוראות את המשתנים שלה, לכן אל תכלול בהם סודות. פרטי אימות ל-API, שמעניקים להפעלות מפתח שהן אינן יכולות לקרוא, עדיין אינם זמינים בתוכניות Team או Enterprise.
#הגדרת הסביבה שערוץ Claude Tag משתמש בה
בערוצי Claude Tag, Claude פועל כזהות המשותפת של הארגון שלך, ולא כחבר מסוים, ולכן הפעלות בערוץ משתמשות בסביבות ברמת הארגון בלבד, בין אם סביבות משותפות או סביבות באירוח עצמי. כדי לתת לערוץ שרשרת כלים (toolchain) שאינה מותקנת מראש, כגון .NET, משתמש Owner יכול ליצור סביבה משותפת מדף הניהול Cloud environments עם סקריפט הגדרה שמתקין אותה. הפנה את הערוץ לסביבה באחת משתי דרכים:
- הגדר סביבה משותפת או סביבה באירוח עצמי בתור סביבת ברירת המחדל של הארגון בכתובת claude.ai/admin-settings/claude-code.
- הצמד סביבה לערוץ בהגדרות הניהול של Claude Tag.
#גישה לרשת
כל סביבה מגדירה רמת גישה אחת לרשת, השולטת בחיבורים היוצאים שההפעלות שלה יכולות ליצור. רמת ברירת המחדל, Trusted, מאפשרת רישומי חבילות ודומיינים אחרים ברשימת ההיתרים; הרמה Custom מקבלת רשימת דומיינים משלך.
כדי לשנות את גישת הרשת של סביבה, פתח אותה לעריכה והשתמש בבורר Network access בתיבת הדו-שיח. סמל הענן שפותח את הבורר מופיע בממשקי האפליקציה המפורטים תחת סביבת ברירת המחדל (Default) ובעורך הרוטינות; לסביבות אישיות אין דף נפרד בהגדרות החשבון שלך ב-claude.ai.
הערה: מחברי MCP שאתה מפעיל בהפעלה או ברוטינה עובדים מבלי להוסיף את המארחים שלהם ל-Allowed domains, מכיוון שתעבורת המחברים עוברת דרך השרתים של Anthropic ולא דרך הרשת של ההפעלה. אתה מגדיר מחברים לכל הפעלה או לכל רוטינה; הסר מחברים שאינך צריך כדי להגביל לאילו כלים Claude יכול לגשת. הדבר מסתמך על אותו ערוץ המופנה ל-Anthropic שצוין תחת אבטחה ובידוד.
#רמות גישה
השדה Network access בתיבת הדו-שיח של הסביבה מקבל אחת מארבע רמות:
| רמה | חיבורים יוצאים |
|---|---|
| None | אין גישת רשת יוצאת דרך הרשת של ההפעלה |
| Trusted | דומיינים ברשימת היתרים בלבד: רישומי חבילות, GitHub, ערכות SDK של ענן |
| Full | כל דומיין |
| Custom | רשימת היתרים משלך, עם אפשרות לכלול את ברירות המחדל |
באיזו רמה שתבחר, הפעלות עדיין יכולות להגיע לאלה, מכיוון שכל אחת מהן עוברת בנתיב שאינו עובר דרך רשימת היתרי הרשת של ההפעלה:
- GitHub, דרך הפרוקסי הנפרד שלו
- מחברי MCP שאתה מפעיל, שהתעבורה שלהם עוברת דרך השרתים של Anthropic
- המארחים שציינת בפרטי האימות ל-API של הסביבה, למעט המארחים שפרוקסי הסוכן מדלג עליהם
- ה-API של Anthropic, עבור הבקשות של Claude Code עצמו, אפילו ברמה None, כפי שצוין תחת אבטחה ובידוד
#הרשאת דומיינים ספציפיים
כדי לאפשר דומיינים שאינם ברשימת Trusted, בחר ב-Custom בהגדרות הגישה לרשת של הסביבה, ולאחר מכן רשום דומיין אחד בכל שורה בשדה Allowed domains. דוגמה זו מאפשרת שלושה מארחים שפרויקט פנימי עשוי להזדקק להם.
api.example.com
*.internal.example.com
registry.example.com
הפעלות בסביבה זו יכולות כעת להגיע ל-api.example.com, לכל תת-דומיין של internal.example.com, ול-registry.example.com, ולשום דומיין אחר דרך הרשת של ההפעלה. תעבורת GitHub, תעבורת מחברי MCP, ובקשות למארחים של פרטי האימות ל-API של הסביבה, מלבד המארחים שפרוקסי הסוכן מדלג עליהם, אינן עוברות דרך רשימת היתרים זו. תחילית *. מתאימה לכל תת-דומיין. כדי לשמור גם על דומייני Trusted, סמן את Also include default list of common package managers; השאר את התיבה לא מסומנת כדי לאפשר רק את מה שרשמת.
אם הארגון שלך משתמש בארטיפקטים (artifacts), אינך צריך את *.frame.claudeusercontent.com ברשימה כדי שהפעלות יקראו אותם. כאשר הרשימה אינה כוללת את המארח הזה, Claude Code קורא תוכן ארטיפקטים דרך החיבור של ההפעלה ל-Anthropic במקום זאת. שמור את המארח ברשימת היתרים בשני מצבים:
- הפעלות בסביבה זו פותחות ארטיפקטים ציבוריים של ארגון אחר: Claude Code מביא אותם ישירות מהמארח, לכן הוסף אותו לרשימה זו.
- אתה מגדיר את ה-CLI המקומי או runner באירוח עצמי: שמור את המארח באותה רשימת היתרים. ראה דרישות גישה לרשת ואת דרישות הרשת באירוח עצמי.
לכל סביבה יש רשימת דומיינים מורשים משלה; אין רשימת היתרים ברמת הארגון שמנהלים יכולים להחיל על סביבות של כל החברים. הגדרות המנוהלות על ידי שרת עדיין חלות בתוך הפעלות ענן, אך אף אחת מהן אינה מוסיפה דומיינים לרשימת היתרי הרשת של הסביבה.
#פרוקסי GitHub
בסביבות באירוח Anthropic, כל פעולות GitHub עוברות דרך פרוקסי ייעודי ששומר את פרטי האימות האמיתיים שלך ל-GitHub מחוץ ל-VM של ההפעלה, ללא תלות ברמת הגישה של הסביבה. הפעלות בסביבה באירוח עצמי מאמתות פעולות git באמצעות פרטי אימות שהפריסה שלך מספקת; הסעיף הגדרת git מכסה את האפשרויות, כולל פרטי אימות שנוצרים לכל הפעלה ובחירה להצטרף לאותו פרוקסי. הפרוקסי מספק:
- פרטי אימות Git: לקוח ה-git בתוך ה-VM משתמש בפרטי אימות מוגבלי היקף (scoped credential), שהפרוקסי מאמת ומחליף בטוקן ה-GitHub האמיתי שלך.
- בקשות API: בקשות מתוך הכלים המובנים של GitHub